Separarea responsabilităţilor este unul din cele mai importante aspecte ale securităţii unui sistem, indiferent dacă este vorba despre securitatea unui întreg sistem sau doar a unei singure componente, de exemplu, modul de acces la sistemul de baze de date al organizaţiei.
În prezent, există un standard, ISO 27001, prin care se pot reglementa politicile şi procedurile de securitate la nivel de organizaţie sau unitate funcţională, adresată în scopul definit prin procesul implementare a unui sistem de management al securităţii (figura).
Etapele proiectării şi implementării sistemului centralizat de management al securităţii, conform ISO27001, pot fi sintetizate astfel:
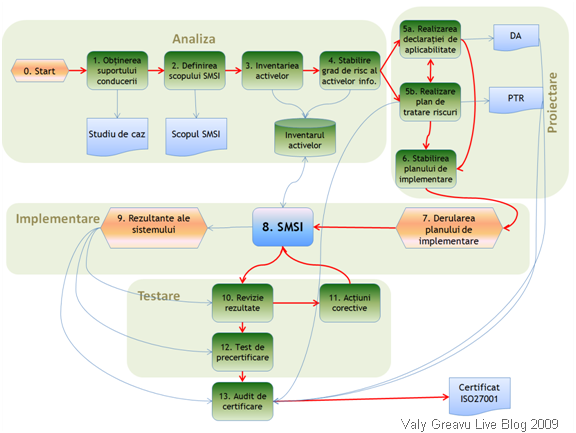
0. Start: Organizaţia decide să implementeze prevederile standardului ISO 27001;
1. Obţinerea sprijinului din partea conducerii: Dacă s-a luat decizia de implementare, conducerea trebuie să desemneze o echipă care să elaboreze Politica de Securitate a organizaţiei. Acest document trebuie revizuit, aprobat şi adus la cunoştinţa tuturor angajaţilor, pentru a cunoaște faptul că organizația va trece la implementarea SMSI.
2. Definirea scopului SMSI: Organizaţia trebuie să decidă asupra componentei organizaţionale ce va fi supusă certificării ISO (Scopul/domeniul certificării). În general, se stabileşte o singură componentă a sistemului informaţional: un departament, o activitate. În lume, în prezent, există doar 2700 de companii certificate pentru întregul sistem informațional. Scopul trebuie justificat, rezultând un document cunoscut sub numele de: Scopul Sistemului de Management al Securităţii Informaţionale.
3. Inventarierea activelor informaționale: În cadrul Scopului trebuie identificate activele organizaţiei (şi valoarea asociată acestora) care trebuie protejate, rezultând documentul sau baza de date Inventarul activelor.
4. Stabilirea gradului de risc asociat activelor informaţionale: Pe baza Inventarului activelor, se va realiza Analiza de Risc, care constă în identificarea pentru fiecare activ a ameninţărilor, vulnerabilităţilor şi impactului.
5a. Declaraţia de aplicabilitate (SOA – Statement Of Aplicability): În baza analizei de risc, se realizează declaraţia de aplicabilitate, specificând detaliat zonele din Scop adresate de SMSI.
5b. Planul de tratare a riscurilor: Tot în baza analizei de risc şi în conjuncţie cu SOA, se documentează controalele care vor fi implementate pentru a menţine riscurile în limite acceptabile. Acestea vor fi preluate din Anexa A ISO 27001 sau din alte documente recunoscute ca fiind „cele mai bune practici” ale domeniului. Fiecare control considerat relevant trebuie să se adreseze unui risc.
6. Stabilirea planului de implementare: Rol care trebuie asumat de managerul de proiect desemnat în faza 1 a procesului. Planul de implementare conține fazele detaliate ale proiectului, momentele de livrare a documentației alcătuită din manuale, proceduri și instrucțiuni de lucru. De asemenea, sunt desemnați responsabilii cu securitatea și responsabilii pentru fiecare etapă din proiect.
7. Derularea planului de implementare: conform fazelor planului de proiect realizat în etapa anterioară prin implementarea controalelor definite în etapele anterioare.
8. Sistemul de Management al Securităţii Informaţiilor: Este etapa în care organizaţia începe să funcţioneze după regulile stabilite în planul de implementare. Documentația de implementare a SMSI va conține: Manualul de Securitate, Manualul politicilor de securitate, Manualul procedurilor operaţionale, Manualul metricilor de securitate, Planul de continuitate a afacerii.
9. Rezultatele sistemului: Odată implementat SMSI, sistemul începe să înregistreze operațiunile derulate pe o perioadă de cel puţin 3 luni de zile. Informațiile se vor centraliza în: jurnalele de securitate, rapoartele de audit şi aplicabilitate, rapoartele de testare a componentelor sistemului, rapoartele testării utilizatorilor privire la elementele de bază ale securităţii sistemelor informaţionale.
10. Revizia rezultatelor: După implementarea controalelor, se analizează breşele pentru a identifica controalele care nu au fost implementate în totalitate sau pentru care utilizatorii necesită instruire suplimentară.
11. Acţiuni corective: Se implementează acţiunile corective prin care se remediază situaţiile identificate anterior.
12. Test de precertificare: Auditorii firmei vor efectua o verificare formală prin care certifică existenţa fizică a controalelor documentate în etapele anterioare.
13. Audit de certificare: Toată documentaţia se pune la dispoziţia unei firme/auditor acreditată să ofere certificare în baza ISO 27001. În România cele mai cunoscute organisme de certificare a SMSI sunt: Simtex şi SRAC.
Avantajele unui sistem standardizat de management al securităţii (SMSI) sunt regăsite în reducerea riscurilor la adresa securităţii informatice şi abordarea structurată şi standardizată a sistemului informaţional. Familiarizarea conducerii cu problemele legate de securitatea informaţiilor şi controalele asociate va determina, în mod direct, îmbunătăţirea mediului de control, implicând, în acelaşi timp, revizia cu regularitate a politicilor şi procedurilor de securitate.
Abordarea profesionistă a managementului riscurilor şi asigurarea consistenţei de securitate în schimbul de informații între componentele sistemului informaţional, va duce la creşterea capacităţii de identificare şi tratare a riscurilor.
O abordare general aplicabilă, indiferent de domeniul de activitate al organizaţiei, va determina eliminarea nevoii de evaluare separată a sistemelor şi implementare de controale individuale, constituindu-se într-un denominator comun pentru implementarea unor controale specifice. Totodată, SMSI poate asigura o reducere a costurilor cu securitatea, prin adoptarea „celor mai bune practici” ale domeniului IT&C, concentrând efortul pe implementarea controalelor.
Sumarizat, reducerea costurilor de operare şi administrare a securităţii se identifică prin:
- Organizaţia îşi poate alege singură setul de acţiuni ce se implementează în baza analizelor cost-beneficiu.
- Se poate demonstra conformitatea cu alte acte normative.
- Eliminarea potenţialelor incriminări juridice.
Politicile şi procedurile de lucru formalizate reprezintă un mecanism prin care se poate măsura şi îmbunătăţi performanța securităţii informaţiilor, asigurând un cadru de lucru general, dar, în acelaşi timp, particularizabil pe specificul oricărei companii.
În studiul nostru în diferite companii din România, am identificat o serie de avantaje directe ale certificării în conformitate cu standardul ISO 27001:
- Satisfacerea cerinţelor partenerilor de afaceri prin evidenţierea controalelor de securitate.
- Securitatea este evaluată în raport cu un referenţial independent tehnologic.
- Obţinerea de avantaje competitive pe piaţă.
- Promovarea imaginii companiei ca un partener de afaceri sigur.
- Oferirea de asigurări beneficiarilor şi demonstrarea implicării în reducerea riscurilor legate de securitatea informaţiilor.
Sunt multe companii care se ocupă cu implementarea acestui standard dar și organisme de certificare autohtone. Nu ne-am propus să discutăm despre modul în care sunt puse în practică aceste implementări, dar aducem totuși la cunoștința sau conștiința cititorilor faptul că de cele mai multe ori, certificarea pe ISO27001 înseamnă obținerea unui certificat și a unei documentații… la un preț de cele mai multe ori sub limita prețurilor de dumping.
După mai multe surse, sunt puțini implementatori sau companii care își pun problema unui instrument pentru implementarea corectă a standardului. Asta pentru că afacerea cu certificarea ISO27001 a fost dusă în zona balcanizării certificărilor asemănător standardelor ISO9001:Quality management systems (Managementul calității) sau ISO14001: Managementul Mediului… Pentru 700 de euro ai trei standarde! Nu este greu să dați o căutare pe Internet după unul din cele 3 standarde ca să vedeți listele de prețuri. Cât durează o astfel de implementare? Un răspuns probabil, îl dă ISO27006 cu privire la standardele de auditare. Dacă pentru o companie cu 2 – 10 angajați, auditul de certificare este bugetat 2 oameni 5 zile… e cineva în măsură să justifice prețuri ca cele vehiculate pe Internet pentru implementare?
În episodul următor, despre SharePoint Fundation 2010 ca instrument de implementare a ISO27001. Keep close!